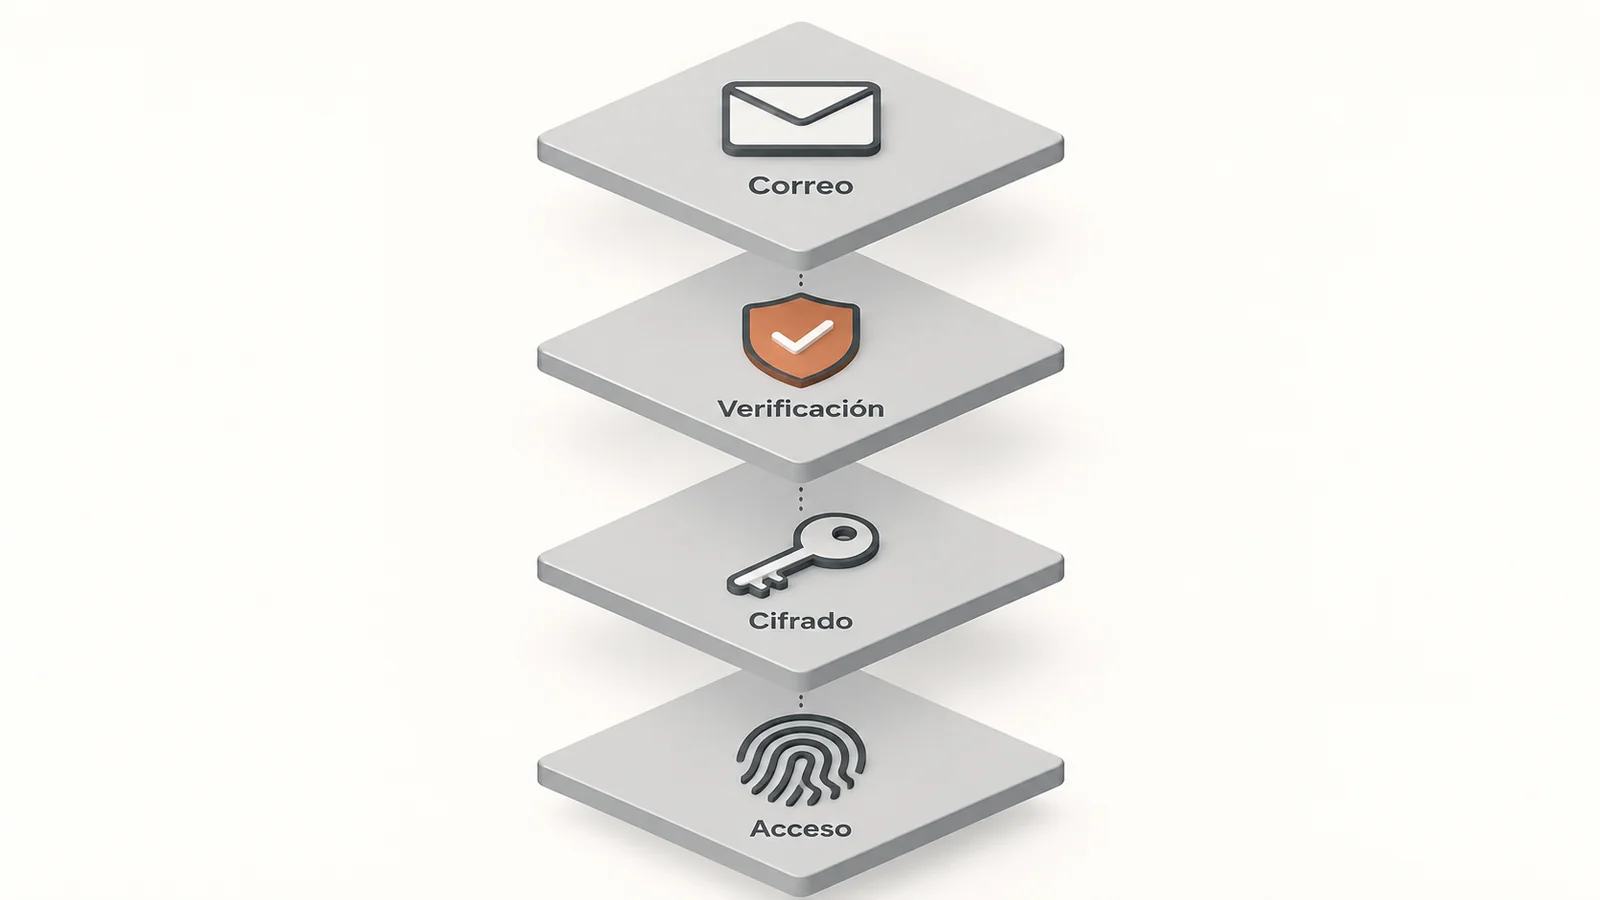
Ese descuido tiene un coste concreto. Una gestoría de Alcobendas, un taller de Getafe o una tienda de Chamberí reciben cada semana mensajes que imitan a un proveedor, a un cliente o al propio gerente. Revisar cómo está montado el correo corporativo de la empresa, quién controla el dominio, cómo se protegen los mensajes guardados y qué hace falta para entrar en cada buzón, es hoy una tarea de gestión tan básica como revisar el seguro del local.
Cómo funciona el engaño de la factura cambiada
El fraude más habitual en pequeñas empresas no necesita ningún programa especial. El atacante consigue la contraseña de un empleado, a menudo con un mensaje que imita la pantalla de inicio de sesión, o registra un dominio casi idéntico al de un proveedor real, con una letra cambiada o un guion de más.
Después espera. Lee los hilos de conversación, aprende cómo escribe cada persona y localiza el momento en que hay un pago pendiente. Entonces envía un mensaje breve y verosímil: el proveedor ha cambiado de banco y la próxima transferencia debe ir a una cuenta nueva. Si nadie confirma el cambio por teléfono, el dinero sale y rara vez se recupera.
Lo que hace eficaz este engaño es que se apoya en la confianza que ya existe entre dos empresas. Por eso la defensa empieza por el propio buzón, antes que por la formación o por el antivirus.
Lo que distingue un buzón profesional de uno improvisado
Muchos autónomos y pequeñas empresas siguen trabajando con una cuenta gratuita personal o con el buzón que venía incluido en el alojamiento web. Funciona para enviar y recibir, pero deja huecos que se notan cuando algo sale mal.
- Dirección del remitente. Buzón improvisado: nombre genérico en un dominio público, fácil de imitar. Correo corporativo bien configurado: dirección con el dominio propio de la empresa.
- Autenticación del dominio. Buzón improvisado: no se pueden publicar registros SPF, DKIM ni DMARC para un dominio ajeno. Correo corporativo bien configurado: la empresa los configura y otros servidores pueden detectar suplantaciones.
- Baja de un empleado. Buzón improvisado: la cuenta suele quedar a nombre de la persona. Correo corporativo bien configurado: un administrador desactiva el acceso y conserva los mensajes.
- Segundo factor de acceso. Buzón improvisado: depende de que cada usuario lo active. Correo corporativo bien configurado: se puede exigir a toda la plantilla desde un panel central.
- Mensajes almacenados. Buzón improvisado: protección variable según el servicio. Correo corporativo bien configurado: algunos proveedores ofrecen cifrado de extremo a extremo o de acceso cero.
- Protección de datos. Buzón improvisado: difícil demostrar dónde y cómo se guardan los datos de clientes. Correo corporativo bien configurado: políticas de conservación definidas, útiles para cumplir el RGPD.
El punto de la autenticación merece atención. SPF, DKIM y DMARC son registros que el dueño de un dominio publica para indicar qué servidores pueden enviar correo en su nombre. Sin ellos, cualquiera puede mandar mensajes que aparenten venir de la empresa, y los clientes no tienen forma sencilla de distinguirlos.
La Comunidad ya mide la ciberseguridad de las empresas
La seguridad del correo ha dejado de ser solo un asunto técnico. El sello Madrid Excelente, que distingue a empresas y entidades de la región, cuenta con una variante centrada en este terreno. Asepeyo, por ejemplo, posee el identificativo Madrid Excelente Lugar Ciberseguro, según recogió La Voz de Madrid al informar de la entrega del sello a la mutua.
El origen está en el acuerdo que la Comunidad de Madrid firmó en junio de 2025 para incorporar criterios específicos de ciberseguridad a Madrid Excelente, con el respaldo de la Agencia de Ciberseguridad regional. El mismo acuerdo menciona la adaptación de las compañías madrileñas a la directiva europea NIS2 y al Esquema Nacional de Seguridad.
Una pyme de diez personas probablemente no está obligada de forma directa por esas normas. Sus clientes grandes y las administraciones con las que trabaja sí pueden estarlo, y es razonable esperar que pidan más garantías a sus proveedores sobre cómo protegen la información que intercambian por correo.
Una revisión de media hora para empezar
No hace falta contratar una auditoría para dar los primeros pasos. Basta con sentarse con quien gestiona la informática, aunque sea un proveedor externo, y responder a unas preguntas concretas: a nombre de quién está registrado el dominio, si existen los registros SPF, DKIM y DMARC, cuántas cuentas siguen activas de personas que ya no trabajan en la empresa y si el segundo factor de acceso es obligatorio o voluntario.
Conviene también acordar una regla interna sencilla: ningún cambio de datos bancarios se acepta solo por correo. Se confirma siempre con una llamada al número que ya figuraba en la ficha del proveedor, nunca al que aparece en el mensaje sospechoso.
Si el correo de la empresa ya ha sufrido un acceso indebido, la línea 017 del Instituto Nacional de Ciberseguridad atiende de forma gratuita a empresas y autónomos, y la denuncia ante la Policía Nacional o la Guardia Civil es el paso previo para intentar recuperar una transferencia.